Anthropic probó una IA repartida en TV boxes baratos y advirtió que podría copiarse sola
Anthropic hizo funcionar una IA repartida en 15 TV boxes baratos y advirtió que modelos pequeños podrían copiarse solos en meses. Qué riesgo real hay en casa.
Actualizada: (UTC−5)
Para Instagram, comparte la tarjeta desde tu móvil y añade el enlace en tu historia o mensaje.
Para entender
- El equipo de riesgos de Anthropic hizo funcionar un modelo de IA repartido en 15 TV boxes Android de unos 55 dólares cada uno, conectados entre sí.
- Ningún modelo pequeño logró copiarse solo de punta a punta; solo un modelo grande lo consiguió, en un entorno de prueba simplificado y con dispositivos sin contraseña.
- El riesgo real se concentra en aparatos inseguros, como TV boxes de marcas desconocidas, y se reduce con contraseñas propias, actualizaciones y comprando equipos confiables.
El Frontier Red Team de Anthropic, el equipo de la empresa que estudia riesgos extremos de la inteligencia artificial, publicó el lunes 12 de octubre de 2026 un informe según el cual los modelos de IA pequeños podrían estar «a meses» de poder copiarse solos en aparatos conectados del hogar, como hornos inteligentes o TV boxes Android de marcas desconocidas. En sus pruebas, ningún modelo pequeño completó todavía solo el ciclo de copiarse.
La advertencia se refiere a un tipo de programa malicioso que se propaga sin intervención humana. Según el informe, uno así sería difícil de apagar porque no tendría un centro único, aunque sería lento: tardaría días en duplicar el número de equipos infectados.
El experimento repartió un modelo entre quince aparatos
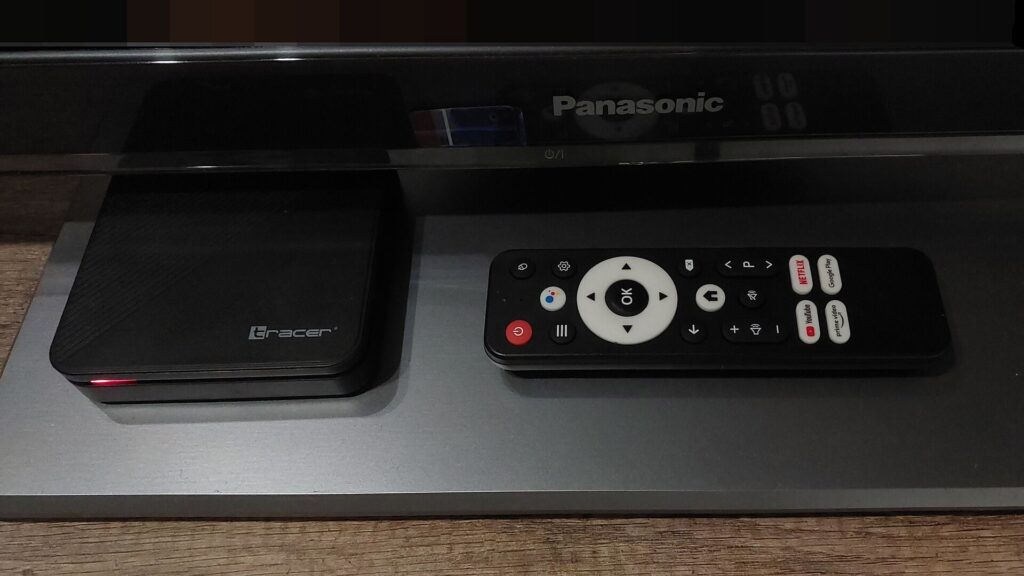
Los investigadores compraron 15 TV boxes de unos 55 dólares cada uno, con 4 GB de memoria, y los conectaron en red. Ninguno podía ejecutar el modelo Gemma4-26B-A4B por sí solo, así que cada caja procesó dos capas del modelo y pasó el resultado a la siguiente. El sistema respondió, pero a 0,39 tokens por segundo, muy despacio.
En otra prueba, el modelo Qwen3.5-9B logró instalar por su cuenta el software para ejecutar IA en 8 de los 9 tipos de hardware probados. Copiarse requiere varios pasos: encontrar nuevos equipos, entrar en ellos, enviar el modelo y ponerlo en marcha. Los modelos de hasta 30.000 millones de parámetros cumplen muchos pasos por separado, pero fallan al encadenarlos.
Solo GLM-5.2, un modelo más grande, completó el ciclo entero: se propagó a 8 de 8 nodos en cuatro de cinco intentos. Lo hizo en una red cerrada de emuladores de Android cuyos accesos no pedían contraseña, una condición que el propio informe describe como la más favorable para el atacante. Con el ritmo de mejora actual, Anthropic calcula que un modelo pequeño alcanzaría esa capacidad a fines de 2026.
Los aparatos inseguros concentran el riesgo
El escenario que toma de referencia es Kimwolf, una red de equipos infectados que superó los dos millones de dispositivos, sobre todo TV boxes Android baratos. Estos aparatos suelen usar versiones modificadas de Android que reciben pocas actualizaciones de seguridad.
Para quien tiene uno de estos equipos o un router en casa, las defensas pasan por cambiar las contraseñas de fábrica, instalar las actualizaciones y preferir marcas que las publiquen con regularidad. El informe destaca que en el Reino Unido las contraseñas por defecto en estos aparatos ya no están permitidas.
Según el informe, una infección de este tipo dejaría una huella de red: los equipos recibirían archivos de varios gigabytes y mantendrían tráfico constante con otros dispositivos. Los proveedores de internet pueden detectar ese patrón y aislar los equipos afectados. El informe recuerda que, con ese método, un proveedor limpió el 92 % de las infecciones de la red Mirai en 14 días.